


[메가경제=이동훈 기자] 안랩(대표 강석균)이 2024년 2분기(2024.4.1~6.30) 동안 수집한 피싱 이메일과 첨부파일을 유형 별로 분석해 ‘2024년 2분기 피싱 이메일 통계 보고서’를 발표했다.
올 2분기 피싱 이메일 공격자들이 가장 많이 활용한 키워드 유형은 ‘결제·구매’로 전체의 27.7%를 차지했다. 공격자들은 ‘Payment(결제)’, ‘Order(주문)’, ‘Invoice(청구서)’ 등 금전 거래와 연관된 키워드를 제목에 넣어 사용자들의 주의를 끌었다.
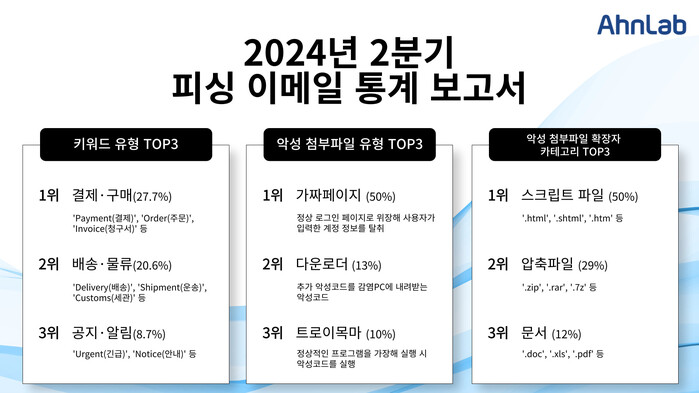
이어서 ‘배송·물류’와 관련한 키워드가 20.6%로 2위를 기록했다. 공격자들은 ‘Delivery(배송)’ ‘Shipment(운송)’, ‘Customs(세관)’ 등의 단어를 사용하거나, 실제 유명 물류 업체명을 언급하며 사칭을 시도했다. ‘공지·알림’성 키워드 유형은 8.7%로 3위를 차지했다. 이 유형은 ‘Urgent(긴급)’, ‘Notice(안내)’ 등의 키워드로 사용자의 불안한 심리와 호기심을 악용하는 유형이다.
언급된 세 가지 키워드 유형 모두 업무와 일상생활과 관련성이 높고, 최근 중국 e커머스 등을 통한 해외 직구가 유행하고 있는 만큼 사용자들의 각별한 주의가 필요하다.
안랩이 올 2분기 피싱 이메일 내 첨부파일의 유형을 분석한 결과 ‘가짜 페이지(Fake Page, 50%)’ 유형이 가장 많이 발생한 것으로 나타났다. HTML 등으로 제작된 가짜 페이지는 화면 구성, 로고, 폰트 등 정상 페이지의 다양한 요소를 모방했다. 주로 로그인 페이지로 위장해 사용자가 자신의 계정 정보를 입력하도록 유도하고 이를 공격자의 서버로 전송한다.
이어서 감염PC에 추가 악성코드를 내려받는 ‘다운로더(Downloader)’가 13%로 2위를 차지했다. 정상적인 프로그램을 가장해 실행 시 악성코드를 실행하는 ‘트로이목마(Trojan, 10%)’, 사용자 정보를 탈취하는 ‘인포스틸러(Infostealer, 5%)’ 등이 뒤를 이었다.
특히, 직전 분기에는 확인되지 않았던 ‘드로퍼(Dropper, 시스템에 악성코드를 설치하기 위해 설계된 프로그램)’과 ‘애드웨어(Adware, 설치 시 자동적으로 광고를 표시하는 프로그램)’도 일부 탐지되었다. 공격자는 목적을 달성하기 위해 다양한 유형의 악성코드를 활용하기 때문에 사용자들은 첨부파일 실행에 더욱 주의해야 한다.
올 2분기 피싱 이메일에 가장 많이 사용된 첨부파일 확장자 카테고리는 ‘스크립트 파일(50%)’으로 확인됐다. 스크립트 파일은 가짜 페이지를 웹 브라우저에서 실행하기 위해 사용하는 것으로, ‘.html’, ‘.shtml, ‘.htm’ 등의 확장자를 포함한다.
두번째로 많이 사용된 첨부파일 확장자 유형은 ‘압축파일(29%)’로 나타났다. 확장자는 ‘.zip’, ‘.rar’, ‘.7z’ 등이며, 공격자는 악성 실행 파일을 은닉하기 위해 압축 파일 형식을 사용하는 것으로 추정된다. 이러한 확장자로 유포한 악성파일을 압축 해제할 시 다운로더, 인포스틸러 등 다양한 악성코드에 노출된다.
그 다음으로 많이 발견된 악성 첨부파일은 ‘.doc’, ‘.xls’, ‘.pdf’ 등 확장자를 포함하는 ‘문서’로 전체의 12%를 차지했다. 악성 문서 형태의 경우 사용자들이 무심코 실행할 수 있기 때문에 더욱 주의가 필요하다
피싱 메일로 인한 피해를 예방하기 위해서는 ▲메일 발신자 확인 및 의심스러운 메일의 첨부파일 및 URL 실행 금지 ▲사이트 별로 다른 계정 사용 및 비밀번호 주기적 변경 ▲V3 등 백신 프로그램 최신 버전 유지 및 피싱 사이트 차단 기능 활성화 ▲사용 중인 프로그램(OS/인터넷 브라우저/오피스 SW 등)의 최신 버전 유지 및 보안 패치 적용 등 보안 수칙을 실천해야 한다.
안랩 시큐리티 인텔리전스 센터(ASEC) 양하영 실장은 “결제, 배송, 긴급 등 사용자의 관심을 끌 수 있는 키워드를 활용해 피싱 메일을 유포하는 공격은 지속적으로 발생하고 있다”며 “피싱 메일의 문구나 첨부파일 등도 점점 고도화하고 있어, 사용자들은 다양한 피싱 메일 유형을 숙지하고 기본적인 보안 수칙을 지켜야 한다”고 말했다.
한편 안랩은 피싱 이메일 공격과 연관된 IoC(침해지표) 등 전문적인 최신 위협 정보를 자사의 차세대 위협 인텔리전스 플랫폼 ‘안랩 TIP’에서 제공하고 있다.
[저작권자ⓒ 메가경제. 무단전재-재배포 금지]