


해외 보안업체 위즈 ·클라우드플레어 등 취약점 연구와 탐지 기능 강화
[메가경제=황성완 기자] 금융권과 비금융권 등 해킹 사고가 잇따르는 가운데, AI가 취약점 탐색과 공격 실행의 문턱까지 낮추면서 기업 보안에 경고등이 켜졌다.
PHP의 중대 취약점 'PHP2쉘(Shell)'과 AI 자율 침투 도구 'ARTEX'가 이러한 위협을 보여주는 사례로 주목받으면서 국내외 보안업계도 대응을 강화하고 있다.
 |
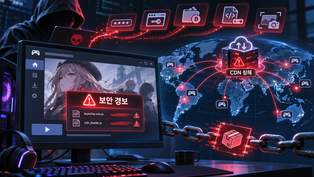
| ▲기사의 이해를 돕기 위해 AI로 생성한 이미지. [사진=챗GPT] |
◆ 오래된 결함도 공격 수단으로…AI가 낮춘 기술 장벽
10일 보안업계에 따르면 SK쉴더스와 안랩은 최근 PHP2쉘 취약점 분석과 공격 재현 결과를 공개하며 기업의 보안 점검을 촉구했다.
해외에서도 위즈와 클라우드플레어 등이 취약점 연구와 탐지 기능 강화에 나서면서, AI로 빨라지는 공격에 맞춰 방어 체계도 고도화하는 움직임이 이어지고 있다.
PHP2쉘은 웹사이트와 웹 애플리케이션의 기반으로 쓰이는 PHP에서 발견된 중대 취약점들을 일컫는다. 악용에 성공하면 공격자가 로그인 없이 웹서버에서 임의의 코드를 실행하거나 민감한 정보를 빼낼 수 있는 것이 특징이다. 이로 인해 워드프레스·드루팔 등 널리 쓰이는 서비스도 PHP를 기반으로 작동하는 만큼 기업은 자사 웹서비스의 영향을 확인해야 한다.
이번 사례에서 주목할 부분은 AI의 역할이다. 클라우드 보안기업 위즈는 지난달 21일 공개한 분석에서 AI가 복잡한 공격 코드 개발과 실행 환경별 조정을 도왔다고 설명했다.
오랫동안 존재했지만 실제 악용까지 연결하기 어려웠던 결함도 AI의 도움으로 공격 수단이 될 수 있다는 의미로, 취약점의 복잡성 자체가 공격을 어렵게 하는 장벽으로 작용했던 기존 환경이 달라질 것으로 업계는 예상하고 있다.
AI가 공격 과정을 자동화할 가능성도 확인되고 있다. 안랩 시큐리티 인텔리전스 센터(ASEC)는 별도 시험 환경에서 AI 자율 침투 도구 ARTEX가 짧은 지시만으로 취약점을 탐색하고 서버 명령 실행까지 수행하는 과정을 확인했다. 다만 이러한 시험 결과와 실제 침해사고는 구분해야 한다. 안랩 역시 분석에 포함된 개별 사고의 원인 대부분은 조사 중이라고 명시했다.
◆ 국내서도 공격 재현…패치·이상 행위 탐지 병행
국내 보안기업들은 취약점이 실제로 어떤 위험을 일으킬 수 있는지 검증하는 데 집중하고 있다.
SK쉴더스 화이트해커 그룹 EQST는 시험 환경에서 PHP2쉘 취약점 중 하나인 ‘CVE-2026-109619’를 이용해 인증 없이 웹서비스 계정 권한으로 명령을 실행하는 공격을 재현했다. 서버의 메모리 부족으로 요청 처리가 중단될 때 정리되지 않은 내부 상태가 남고, 이후 요청에서 재사용되면서 공격에 악용될 수 있다는 분석이다.
안랩도 공개된 개념증명(PoC) 코드를 참고한 시험에서 원격 명령 실행을 확인했다. 안랩이 소개한 인터넷 자산 검색 기반 조사에서는 국내에서 취약한 PHP 버전을 사용하는 것으로 추정되는 호스트는 약 11만2183개로 관측됐다. 실제 피해 규모를 뜻하는 수치는 아니지만, 기업이 관리해야 할 잠재적 노출 범위를 보여준다.
취약점 공개 이후 관련 코드가 확산되는 속도도 빨랐다. 안랩이 지난달 22일 기준 깃허브의 ‘php2shell’ 관련 상위 저장소 100개를 분석한 결과, 96개가 공개일인 21일 생성됐다.
방어 관련 저장소가 공격 관련 저장소보다 많았지만 이용자의 관심을 나타내는 ‘스타’는 공격 관련 저장소에 약 85%가 집중됐다. 저장소 수나 관심도가 실제 공격 건수를 의미하지는 않지만, 공개 직후 공격 검증과 대응 정보 공유가 동시에 활발해졌음을 보여준다.
이에 이들은 패치와 침해 탐지를 병행하는 대응을 제시하고 있다. EQST는 수정된 PHP 버전으로 업데이트한 뒤 관련 프로세스를 모두 재시작해야 한다고 권고했으며, 안랩은 EDR·XDR을 활용해 웹서버의 의심스러운 명령 실행과 웹셸 생성, 비정상적인 파일 활동 등을 분석하는 방안을 소개했다.
취약점을 막는 조치와 함께 이미 침해가 발생했는지 확인하는 과정도 필요하다는 것이 보안업계 측 설명이다.
◆ 해외서도 방어방식 보완…상시 대응 체제 전환
해외에서도 공격 변화에 맞춰 방어 방식을 보완하고 있다. 클라우드플레어는 PHP2Shell 대응 과정에서 웹 요청과 서버 응답을 함께 분석하는 탐지 기능을 적용했다. 요청 정보만으로 공격 여부를 판단하기 어려운 한계를 보완하기 위한 조치다. 다만 웹방화벽은 추가 방어 수단이며, PHP 자체의 보안 업데이트를 대신할 수는 없다고 강조했다.
상시 대응 역량을 확보하려는 움직임도 이어지고 있다. 독일 웹호스팅 기업 아이오노스는 지난 7월 취약점 급증에 대응해 AI 기반 위협 감시와 AI 보조 도구를 활용한 24시간 보안 패치 체계를 도입했다.
마르쿠스 노가 아이오노스 최고기술책임자(CTO)는 최근 외신을 통해 "오전 9시부터 오후 5시까지 근무하는 팀이 대응할 수 있는 범위에는 한계가 있으며, 이제는 그것만으로 충분하지 않다"고도 말했다.
기업의 점검 범위도 핵심 전산망에서 외부에 노출된 부가 서비스까지 넓어져야 한다. 안랩은 국내외 침해사고 분석을 바탕으로 앱의 서버 API와 외부 위탁 서비스, 관리 도구 등도 주요 점검 대상으로 제시했다. 한국인터넷진흥원(KISA)의 대응 수칙 역시 외주 웹사이트와 방치된 테스트 서버의 확인부터 패치 적용 검증, 침해 흔적 조사와 인증정보 교체까지 포함하고 있다.
업계 관계자는 "AI가 취약점을 찾고 공격을 시도하는 시간을 줄이는 만큼, 기업도 정기 점검과 수동 대응에만 의존하기 어려워졌다"며 "외부에 노출된 자산을 신속히 파악하고, 패치와 이상 행위 탐지·차단을 연결하는 상시 대응 체계를 갖춰야 할 것"이라고 강조했다.
[저작권자ⓒ 메가경제. 무단전재-재배포 금지]