



기존 140명 이어 추가 확인…관계기관·보안업체와 조사 중
[메가경제=황성완 기자] 최근 카카오게임즈에서 발생한 외부 침입 사고와 관련해 추가 개인정보 유출이 있는 것으로 확인됐다. 앞서 파트너스와 RINK 서비스 고객 일부의 개인정보 유출을 확인한 데 이어 RINK 서비스 고객 103명의 정보가 추가로 유출된 것으로 파악됐다.
 |
| ▲ |
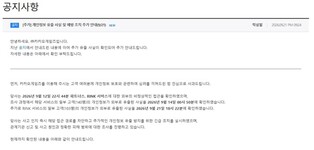
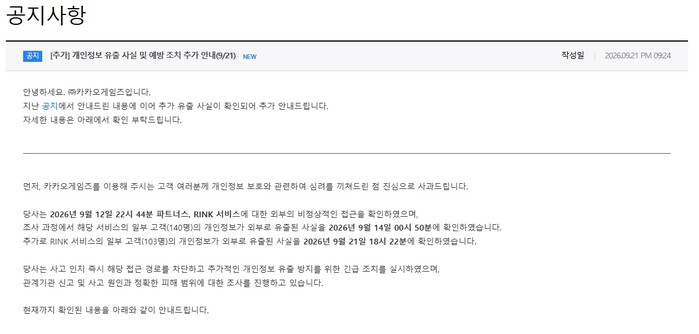
22일 카카오게임즈가 전날 올린 공지에 따르면 회사는 지난 12일 오후 10시44분 파트너스와 RINK 서비스에 대한 외부의 비정상적인 접근을 확인했다.
이후 조사 과정에서 14일 오전 0시50분 일부 고객 140명의 개인정보가 외부로 유출된 사실을 파악했다. 추가 조사에서는 지난 21일 오후 6시22분 RINK 서비스 고객 103명의 개인정보가 추가로 유출된 사실도 확인됐다. 이로 인해 유출 피해자는 총 243명이다.
카카오게임즈는 외부 공격자가 파트너스와 RINK 시스템의 취약점을 이용해 비정상적으로 접근했으며 이 과정에서 개인정보가 외부로 유출된 것으로 보고 있다. 공격이 발생한 것으로 추정되는 기간은 지난 12일 오후 10시44분부터 13일 오후 7시37분까지다.
현재까지 확인된 유출 정보는 파트너스 서비스의 경우 외부 연동을 위한 타사 식별코드 또는 타사 아이디이며, RINK 서비스에서는 자사 식별코드와 일부 국가코드가 포함됐다.
카카오게임즈는 해당 식별코드와 국가코드가 개인을 직접 특정하기 어려운 정보로 악용 위험이 상대적으로 낮다고 설명했다. 타사 아이디가 유출된 일부 사례에서도 비밀번호는 유출되지 않은 것으로 확인됐다.
회사는 사고를 인지한 직후 비정상적인 외부 접근 경로와 관련 계정을 차단하고 관련 시스템에 대한 추가 접근 차단과 보안 강화 조치를 실시했다.
아울러 사고 관련 로그와 증거자료를 확보하고 시스템 취약점 점검 및 보완, 추가 개인정보 유출 여부 조사, 이상징후 모니터링 강화 등에 나섰다. 개인정보보호위원회를 비롯한 관계기관에도 사고를 신고했으며 외부 보안 전문기관과 함께 정확한 사고 원인과 영향 범위를 조사하고 있다.
카카오게임즈는 개인정보가 피싱이나 스미싱, 보이스피싱, 계정 도용 등에 악용될 가능성에도 대비해 이용자들에게 주의를 당부했다.
특히 이용자가 요청하지 않은 비밀번호 변경이나 로그인·결제 알림 여부를 확인하고 출처가 불분명한 이메일과 문자메시지의 인터넷주소(URL), 첨부파일 등을 열지 말 것을 요청했다. 카카오게임즈나 관계기관을 사칭해 비밀번호나 인증번호, 계좌정보 등을 요구하는 연락에도 주의해 달라고 밝혔다.
카카오게임즈는 “이번 사고를 엄중하게 인식하고 있으며 고객 피해가 발생하지 않도록 필요한 보호조치와 재발방지 대책을 최우선으로 시행하겠다”며 “조사 과정에서 추가로 확인되는 사항이 있을 경우 신속하고 투명하게 안내하겠다”고 밝혔다.
이어 “개인정보 보호와 관련해 고객 여러분께 심려를 끼쳐드린 점 깊이 사과드린다”고 덧붙였다.
[저작권자ⓒ 메가경제. 무단전재-재배포 금지]